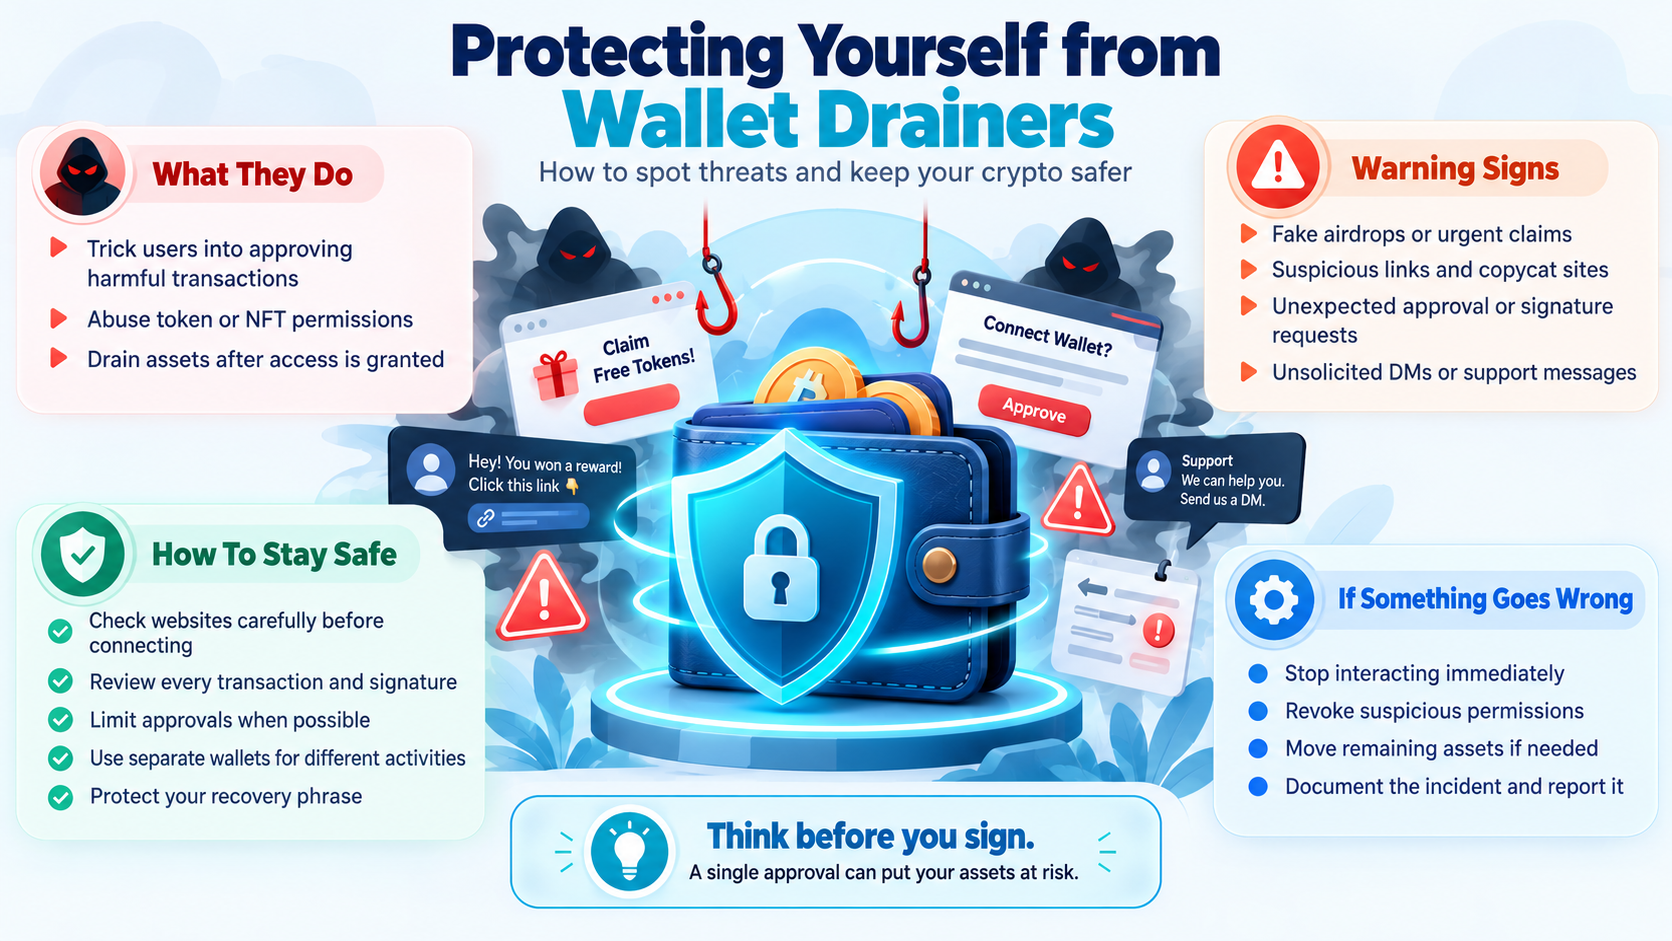
Wallet Drainer gehören zu den gefährlichsten Bedrohungen im Kryptowährungs-Ökosystem. Diese Schadprogramme können Token, NFTs und andere digitale Vermögenswerte stehlen, indem sie Nutzer dazu bringen, schädliche Transaktionen zu genehmigen oder irreführende Nachrichten zu signieren. Anders als bei klassischen Hackerangriffen nutzen Wallet Drainer häufig Berechtigungen aus, die ihre Opfer selbst erteilt haben. Dadurch sind sie besonders schwer zu erkennen.
Wenn du verstehst, wie Wallet Drainer funktionieren, verdächtige Interaktionen erkennst und sicherere Gewohnheiten beim Umgang mit deiner Wallet entwickelst, kannst du das Risiko eines Verlusts deiner Kryptowährungen deutlich reduzieren. Dieser Leitfaden erklärt, welche Methoden Angreifer einsetzen, auf welche Warnsignale du achten solltest und mit welchen praktischen Maßnahmen du deine digitalen Vermögenswerte schützen kannst.
Was ist ein Wallet Drainer?
Ein Wallet Drainer ist ein Schadprogramm oder eine Sammlung von Smart Contracts, die darauf ausgelegt sind, Kryptowährungen und andere digitale Vermögenswerte aus der Wallet eines Opfers an eine vom Angreifer kontrollierte Adresse zu übertragen.
Anstatt direkt eine Blockchain zu hacken, nutzen Wallet Drainer normalerweise die Art und Weise aus, wie Nutzer mit dezentralen Anwendungen (dApps), Smart Contracts und Kryptowährungs-Wallets interagieren.
Viele Blockchain-Anwendungen verlangen, dass Nutzer bestimmte Aktionen autorisieren. Beispielsweise kann eine dezentrale Börse die Erlaubnis anfordern, auf bestimmte Token zuzugreifen, bevor ein Tausch ausgeführt wird.
Obwohl diese Berechtigungen für viele legitime Blockchain-Vorgänge notwendig sind, können Angreifer sie missbrauchen, um die Kontrolle über wertvolle Vermögenswerte zu erlangen.
Wallet Drainer tarnen sich häufig als scheinbar legitime Anwendungen, Werbewebsites oder Benutzeroberflächen, die Belohnungen anbieten. Sobald ein Nutzer die angeforderten Berechtigungen erteilt, können Angreifer unter Umständen die betroffenen Vermögenswerte übertragen, ohne dass eine weitere Bestätigung erforderlich ist.
Wichtig ist, dass ein Wallet Drainer nicht unbedingt Zugriff auf die privaten Schlüssel oder die Wiederherstellungsphrase einer Wallet benötigt. Eine bösartige Freigabe oder Autorisierungssignatur kann unter Umständen bereits ausreichen, um Vermögenswerte zu stehlen.
Wie funktionieren Wallet Drainer?
Angriffe mit Wallet Drainern basieren in der Regel auf Social Engineering in Kombination mit schädlichen Blockchain-Interaktionen.
Auch wenn sich die genauen Methoden unterscheiden, läuft ein typischer Angriff in mehreren Phasen ab.
1. Das Opfer anlocken
Zunächst versuchen Angreifer, potenzielle Opfer auf eine schädliche Website oder Anwendung zu locken.
Zu den gängigen Methoden gehören:
- Gefälschte Kryptowährungs-Airdrops, die kostenlose Token versprechen.
- Betrügerische NFT-Minting-Aktionen oder Gewinnspiele.
- Das Vortäuschen der Identität bekannter Kryptowährungsprojekte.
- Gefälschte Staking-Plattformen, die mit ungewöhnlich hohen Belohnungen werben.
- Gehackte Social-Media-Konten, über die schädliche Links verbreitet werden.
- Direktnachrichten auf Discord, Telegram oder anderen Community-Plattformen.
- Gesponserte Suchergebnisse, die zu betrügerischen Websites führen.
Manche Angreifer erstellen täuschend echte Kopien legitimer Websites, einschließlich ihres Designs, ihrer Navigation und der Benutzeroberflächen zum Verbinden einer Wallet.
Das Ziel besteht darin, die schädliche Website so vertrauenswürdig erscheinen zu lassen, dass Besucher bereit sind, mit ihrer Wallet zu interagieren.
2. Zugriff auf die Wallet anfordern
Nach dem Besuch der schädlichen Website werden Nutzer möglicherweise aufgefordert, ihre Kryptowährungs-Wallets zu verbinden.
Wenn du eine Wallet verbindest, kann eine Website normalerweise deine öffentliche Wallet-Adresse einsehen und weitere Interaktionen anfordern. Das bloße Verbinden einer herkömmlichen Wallet erteilt normalerweise keine Berechtigung, Vermögenswerte zu übertragen.
Gefährlich wird es, wenn die Website zusätzliche Berechtigungen, Transaktionen oder Signaturen anfordert.
Beispielsweise könnte eine betrügerische Airdrop-Website eine Schaltfläche mit der Aufschrift "Token beanspruchen" anzeigen, während sie gleichzeitig die Berechtigung anfordert, bereits in der verbundenen Wallet vorhandene Token auszugeben.
Wer die Bestätigungsanzeige seiner Wallet nicht sorgfältig prüft, könnte die schädliche Anfrage unbeabsichtigt genehmigen.
3. Gefährliche Berechtigungen erhalten
Viele Wallet Drainer nutzen Token-Freigaben aus, insbesondere auf Ethereum und anderen Netzwerken, die mit der Ethereum Virtual Machine (EVM) kompatibel sind.
Eine Freigabe erlaubt einem bestimmten Smart Contract oder einer bestimmten Adresse, im Namen des Wallet-Besitzers eine festgelegte Menge eines Tokens auszugeben.
Eine schädliche Anwendung könnte eine unbegrenzte Token-Freigabe anfordern, wodurch der Angreifer die freigegebenen Token bis zur genehmigten Obergrenze übertragen kann.
Bei NFTs bestehen ähnliche Risiken, wenn Nutzer über Funktionen wie setApprovalForAll weitreichende Berechtigungen erteilen. Dadurch kann ein Operator autorisiert werden, NFTs aus einer bestimmten Sammlung zu übertragen.
Einige Angriffe nutzen außerdem Off-Chain-Signaturen und Mechanismen zur Token-Autorisierung. Solche Signaturen wirken möglicherweise weniger bedrohlich als eine normale Blockchain-Transaktion, können aber trotzdem die Übertragung wertvoller Vermögenswerte autorisieren.
Die genauen Folgen hängen von der signierten Nachricht, bestehenden Freigaben, Token-Contracts und den Funktionen der Wallet ab.
4. Die Wallet leerräumen
Sobald Angreifer nutzbare Berechtigungen erhalten haben, können sie versuchen, die freigegebenen Vermögenswerte in Wallets unter ihrer Kontrolle zu übertragen.
In manchen Fällen verschwinden die Vermögenswerte fast sofort. In anderen Fällen verzögern Angreifer die Übertragungen absichtlich oder warten, bis zusätzliche Guthaben verfügbar sind.
Ausgefeiltere Drainer können mehrere Übertragungen kombinieren und verschiedene Token oder NFTs ins Visier nehmen, die von der schädlichen Autorisierung abgedeckt sind.
Da diese Übertragungen mit Berechtigungen ausgeführt werden können, die der Wallet-Besitzer selbst erteilt hat, können Blockchain-Netzwerke sie als technisch gültige Transaktionen verarbeiten.
Das macht es äußerst schwierig, gestohlene Kryptowährungen zurückzuerlangen.
Häufige Betrugsmaschen mit Wallet Drainern
Wallet Drainer können in unterschiedlichen Formen auftreten, aber einige Vorgehensweisen sind besonders verbreitet.
Gefälschte Airdrops und Token-Giveaways
Airdrops werden häufig von legitimen Kryptowährungsprojekten genutzt, um Token zu verteilen und neue Nutzer zu gewinnen.
Angreifer nutzen ihre Beliebtheit aus, indem sie gefälschte Verteilungsaktionen erstellen, die kostenlose Kryptowährungen versprechen.
Opfer werden möglicherweise aufgefordert, eine Website zu besuchen, ihre Wallet zu verbinden und eine Transaktion zu genehmigen, um ihre Belohnungen zu erhalten.
Anstatt Token zu erhalten, gewähren sie möglicherweise einem schädlichen Smart Contract Zugriff auf ihre bereits vorhandenen Vermögenswerte.
Selbst erfahrene Kryptowährungsnutzer können auf solche Betrugsmaschen hereinfallen, wenn Angreifer sich als Projekte ausgeben, denen sie bereits folgen.
Schädliche NFT-Minting-Websites
NFT-Sammler sind ein weiteres attraktives Ziel für Angreifer.
Betrügerische Websites werben möglicherweise mit exklusiven Sammlungen, zeitlich begrenzten Minting-Aktionen oder kostenlosen NFTs, die angeblich mit beliebten Projekten verbunden sind.
Hinter dem Minting-Prozess können sich schädliche Transaktionen oder Freigabeanfragen verbergen.
Einige Angriffe zielen gezielt auf Freigaben für NFT-Sammlungen ab. Dadurch können möglicherweise mehrere NFTs übertragen werden, ohne dass jede Übertragung einzeln bestätigt werden muss.
Kompromittierte Social-Media-Konten
Angreifer verschaffen sich manchmal Zugriff auf die Social-Media-Konten etablierter Kryptowährungsprojekte, Influencer oder Community-Administratoren.
Anschließend veröffentlichen sie glaubwürdig wirkende Ankündigungen, die schädliche Links enthalten.
Da die Nachricht von einem bekannten Konto stammt, gehen Community-Mitglieder möglicherweise davon aus, dass die Ankündigung echt ist.
Ein kompromittierter Discord-Ankündigungskanal oder ein gehacktes Social-Media-Profil kann daher innerhalb weniger Minuten eine große Anzahl von Menschen einem Wallet Drainer aussetzen.
Gefälschte Sicherheitswarnungen
Nicht jeder Wallet Drainer verspricht kostenlose Belohnungen.
Manche Angriffe setzen auf Angst statt auf Vorfreude.
Eine betrügerische Website könnte behaupten, dass eine Wallet kompromittiert wurde und dringend eine Verifizierung, Migration oder ein Sicherheitsupdate benötigt.
Bei der angeblichen Sicherheitsmaßnahme muss möglicherweise eine schädliche Autorisierung signiert werden.
Diese Taktik ist besonders gefährlich, weil Nutzer glauben, ihr Guthaben zu schützen, während sie es tatsächlich einem Risiko aussetzen.
Warnsignale für einen möglichen Wallet Drainer
Auch wenn kein einzelnes Warnsignal beweist, dass eine Website schädlich ist, sollten bestimmte Anzeichen misstrauisch machen.
Unerwartete Freigabeanfragen
Eine Website, die unbegrenzten Zugriff auf wertvolle Token anfordert, sollte besonders sorgfältig überprüft werden.
Legitime Anwendungen nutzen manchmal aus Gründen der Benutzerfreundlichkeit unbegrenzte Freigaben. Du solltest jedoch verstehen, warum die Berechtigung benötigt wird und welcher Smart Contract sie erhält.
Wenn eine Website Zugriff auf Vermögenswerte anfordert, die nichts mit der eigentlichen Aktion zu tun haben, könnte die Interaktion schädlich sein.
Dringende Handlungsaufforderungen
Betrüger erzeugen häufig künstlichen Zeitdruck.
Nachrichten wie "Fordere deine Token innerhalb von 10 Minuten an" oder "Verifiziere deine Wallet sofort, um den Verlust deines Guthabens zu verhindern" sollen dich davon abhalten, die Situation sorgfältig zu überprüfen.
Sinnvolle Sicherheitsentscheidungen sollten nicht davon abhängen, dass du unter unerwartetem Zeitdruck reagierst.
Verdächtige Website-Adressen
Betrügerische Websites ahmen häufig die Domainnamen legitimer Websites nach.
Angreifer können einzelne Zeichen austauschen, irreführende Wörter hinzufügen oder unbekannte Domainendungen verwenden.
Ein überzeugendes Erscheinungsbild ist kein Beweis für die Echtheit einer Website.
Du solltest Website-Adressen unabhängig über vertrauenswürdige offizielle Kanäle überprüfen, anstatt dich ausschließlich auf Links aus Nachrichten oder Werbeanzeigen zu verlassen.
Ungewöhnliche Signaturanfragen der Wallet
Die Bestätigungsanzeigen deiner Wallet solltest du besonders aufmerksam prüfen.
Sei misstrauisch, wenn eine einfache Aktion unerwartet weitreichende Token-Freigaben, Operator-Berechtigungen für NFTs oder Signaturen für unbekannte Smart Contracts erfordert.
Eine Nachricht mit der Aufschrift "Signieren" ist nicht automatisch harmlos.
Manche Signaturen können die Übertragung von Vermögenswerten autorisieren, auch ohne dass sofort eine On-Chain-Transaktion eingereicht wird.
Unaufgeforderte Nachrichten
Unerwartete Nachrichten, die exklusive Belohnungen, technischen Support oder dringende Hilfe bei Kontoproblemen anbieten, sind häufige Ausgangspunkte für Betrugsversuche.
Gehe vorsichtig mit unaufgefordert zugesendeten Wallet-Links um, selbst wenn sie scheinbar von bekannten Community-Mitgliedern stammen.
Ihre Konten könnten kompromittiert worden sein.
So schützt du deine Wallet vor Drainern
Ein wirksamer Schutz basiert auf mehreren Sicherheitsgewohnheiten, anstatt sich auf ein einzelnes Tool zu verlassen.
1. Überprüfe Websites, bevor du deine Wallet verbindest
Vergewissere dich immer, dass du tatsächlich mit der gewünschten Anwendung interagierst.
Greife nach Möglichkeit über zuvor überprüfte Lesezeichen oder Adressen auf dezentrale Anwendungen zu, die du unabhängig von offiziellen Projektquellen bezogen hast.
Gehe nicht davon aus, dass eine Website vertrauenswürdig ist, nur weil sie in Suchergebnissen erscheint oder einer bekannten Plattform ähnelt.
2. Überprüfe jede Transaktion und Signatur
Bevor du eine Wallet-Interaktion genehmigst, solltest du die Informationen sorgfältig prüfen, die deine Wallet anzeigt.
Achte dabei auf folgende Punkte:
- Die angeforderte Aktion und ihren tatsächlichen Zweck.
- Den Smart Contract oder die Adresse, die eine Ausgabeberechtigung erhält.
- Die betroffenen Token oder NFT-Sammlungen.
- Das Ausgabelimit oder die Menge, die freigegeben wird.
- Mögliche Ablaufdaten oder zusätzliche Bedingungen für die Autorisierung.
Wenn eine Anfrage unverständlich oder unerwartet ist oder nichts mit deiner beabsichtigten Aktion zu tun hat, solltest du sie ablehnen, bis du genau verstehst, was sie bewirkt.
Einige Wallets bieten Transaktionssimulationen oder Sicherheitswarnungen an, die dabei helfen können, verdächtige Aktivitäten zu erkennen. Diese Funktionen sind jedoch zusätzliche Schutzmaßnahmen und keine Garantie für Sicherheit.
3. Begrenze Token-Freigaben
Vermeide es, unnötigerweise unbegrenzte Token-Freigaben zu erteilen.
Wenn die Funktion unterstützt wird, solltest du nur die Menge freigeben, die für die jeweilige Interaktion tatsächlich benötigt wird.
Wenn du beispielsweise 50 Token tauschen möchtest, kann eine Freigabe, die auf genau diese 50 Token begrenzt ist, den möglichen Schaden durch diese Berechtigung reduzieren.
Kleinere Freigaben können später zusätzliche Genehmigungstransaktionen erforderlich machen, helfen aber dabei, das Risiko zu begrenzen.
4. Widerrufe regelmäßig unnötige Freigaben
Token-Freigaben können noch lange aktiv bleiben, nachdem du eine Anwendung nicht mehr verwendest.
Das regelmäßige Überprüfen und Widerrufen unnötiger Berechtigungen ist eine wichtige Maßnahme für die Sicherheit deiner Wallet.
Wallet-Oberflächen, Blockchain-Explorer und spezielle Dienste zur Berechtigungsverwaltung können Möglichkeiten bieten, bestehende Freigaben auf unterstützten Netzwerken einzusehen und zu verwalten.
Bevor du einen Dienst zur Verwaltung von Berechtigungen nutzt, solltest du seine Vertrauenswürdigkeit überprüfen und verstehen, welche Transaktionen er anfordert.
Der Widerruf einer Freigabe erfordert normalerweise eine On-Chain-Transaktion und die Zahlung einer Netzwerkgebühr.
Denke daran, dass das Trennen deiner Wallet von einer Website zuvor erteilte On-Chain-Berechtigungen nicht automatisch widerruft.
Außerdem handelt es sich nicht bei jeder Autorisierung um eine herkömmliche Token-Freigabe. Manche signaturbasierten Berechtigungen erfordern eine genauere Prüfung oder spezielle Verfahren zum Widerruf.
5. Verwende unterschiedliche Wallets für verschiedene Zwecke
Wenn du dieselbe Wallet für langfristige Ersparnisse, experimentelle Anwendungen, NFT-Minting und alltägliche Transaktionen verwendest, erhöht sich der mögliche Schaden durch schädliche Interaktionen.
Ein sichererer Ansatz besteht darin, deine Vermögenswerte auf Wallets mit unterschiedlichen Verwendungszwecken aufzuteilen.
Zum Beispiel:
- Wallet für die langfristige Aufbewahrung: Enthält wertvolle Vermögenswerte und interagiert nur selten mit Smart Contracts.
- Alltags-Wallet: Wird für Transaktionen mit etablierten Anwendungen verwendet.
- Experimentelle Wallet: Enthält nur geringe Beträge, um unbekannte Projekte auszuprobieren.
Diese Trennung reduziert die Menge an Vermögenswerten, die gefährdet sein könnte, wenn eine Wallet schädliche Berechtigungen erteilt.
Wenn eine wirksame Trennung erforderlich ist, sollten Wallets jedoch unabhängige Wiederherstellungsphrasen oder eine geeignete Isolierung der Konten verwenden. Mehrere Konten unter derselben kompromittierten Wiederherstellungsphrase zu erstellen, schützt diese Konten nicht davor, dass ihre privaten Schlüssel kompromittiert werden.
6. Ziehe die Verwendung einer Hardware-Wallet in Betracht
Hardware-Wallets halten private Schlüssel von gewöhnlichen Softwareumgebungen getrennt und können das Risiko bestimmter Formen von Schlüsseldiebstahl reduzieren.
Allerdings schützen sie nicht automatisch vor schädlichen Smart-Contract-Freigaben.
Wenn du mit einer Hardware-Wallet eine schädliche Transaktion autorisierst, können die dadurch erteilten Berechtigungen trotzdem ausgenutzt werden.
Hardware-Wallets sind wertvolle Sicherheitswerkzeuge, aber du musst trotzdem weiterhin sorgfältig prüfen, welche Transaktionen du autorisierst.
7. Schütze deine Wiederherstellungsphrase
Deine Wiederherstellungsphrase ermöglicht den Zugriff auf die privaten Schlüssel, die mit deiner Wallet verbunden sind.
Gib sie niemals auf Websites ein, die angeblich Airdrops, technischen Support, Wallet-Synchronisierung oder eine dringende Sicherheitsüberprüfung anbieten.
Bewahre deine Wiederherstellungsinformationen sicher auf und vermeide es, sie durch Screenshots, Cloud-Notizen, Chatnachrichten oder nicht vertrauenswürdige Anwendungen offenzulegen.
Eine legitime dezentrale Anwendung benötigt normalerweise nicht deine Wiederherstellungsphrase, um sich mit deiner Wallet zu verbinden.
8. Halte deine Geräte und Wallet-Software sicher
Die Sicherheit deiner Wallet hängt auch von dem Gerät ab, mit dem du darauf zugreifst.
Halte dein Betriebssystem, deinen Browser und deine Wallet-Anwendungen auf dem neuesten Stand.
Installiere Browser-Erweiterungen nur aus vertrauenswürdigen Quellen und entferne unnötige Erweiterungen, die auf sensible Informationen zugreifen könnten.
Vermeide die Installation ungeprüfter Software, insbesondere von Tools, die über unaufgeforderte Community-Nachrichten beworben werden.
Schadsoftware und kompromittierte Browser-Erweiterungen können zusätzliche Bedrohungen verursachen, die über herkömmliche Wallet Drainer auf Basis von Freigaben hinausgehen.
Was tun, wenn du mit einem Wallet Drainer interagiert hast?
Wenn du vermutest, dass du eine schädliche Transaktion genehmigt oder eine gefährliche Nachricht signiert hast, kann schnelles Handeln weitere Verluste begrenzen.
Schritt 1: Beende die Interaktion mit der Website
Höre sofort auf, die verdächtige Anwendung zu verwenden.
Genehmige keine weiteren Anfragen, auch nicht solche, die angeblich die ursprüngliche Interaktion rückgängig machen oder deine Wallet absichern sollen.
Das bloße Trennen der Verbindung zur Website entfernt keine bestehenden On-Chain-Berechtigungen, hilft aber dabei, weitere unbeabsichtigte Interaktionen zu verhindern.
Schritt 2: Finde heraus, was kompromittiert wurde
Es gibt einen wichtigen Unterschied zwischen dem Erteilen einer schädlichen Freigabe und der Offenlegung deiner privaten Schlüssel oder deiner Wiederherstellungsphrase.
Wenn sich das Problem auf eine Token-Freigabe beschränkt, kann der Widerruf dieser Berechtigung weitere unautorisierte Übertragungen verhindern.
Wenn deine Wiederherstellungsphrase oder deine privaten Schlüssel offengelegt wurden, musst du davon ausgehen, dass die Wallet vollständig kompromittiert ist.
Dieser Unterschied entscheidet darüber, welche Schutzmaßnahmen sinnvoll sind.
Schritt 3: Sichere deine verbleibenden Vermögenswerte
Wenn deine Wiederherstellungsphrase kompromittiert wurde, erstelle auf einem vertrauenswürdigen Gerät eine vollständig neue Wallet mit einer neuen Wiederherstellungsphrase und übertrage deine verbleibenden Vermögenswerte, sofern dies sicher möglich ist.
Importiere die kompromittierte Wiederherstellungsphrase nicht einfach in eine andere Wallet-Anwendung und gehe davon aus, dass sie dadurch wieder sicher ist.
Wenn du eine schädliche Freigabe vermutest, solltest du die betroffenen Berechtigungen schnellstmöglich identifizieren und mit vertrauenswürdigen Methoden widerrufen. Ziehe in Betracht, wertvolle verbleibende Vermögenswerte auf eine neue Wallet zu übertragen, insbesondere wenn du das Ausmaß der Gefährdung nicht sicher einschätzen kannst.
Bei manchen Angriffen kommen automatisierte Programme zum Einsatz, die eingehende Guthaben sofort weiterleiten. In solchen Fällen kann das Einzahlen zusätzlicher Kryptowährungen zur Bezahlung von Transaktionsgebühren weitere Verluste verursachen, und gewöhnliche Wiederherstellungsversuche können scheitern.
Schritt 4: Überprüfe weitere Berechtigungen
Überprüfe die verbleibenden Freigaben deiner Wallet auf allen relevanten Netzwerken.
Angreifer könnten mehrere Berechtigungen erhalten haben. Wenn du nur eine davon entfernst, können andere Vermögenswerte weiterhin gefährdet sein.
Denke daran, dass der Widerruf einer Berechtigung bereits abgeschlossene Transaktionen nicht rückgängig machen kann.
Schritt 5: Dokumentiere und melde den Vorfall
Sichere relevante Informationen, darunter:
- Verdächtige Website-Adressen.
- Transaktions-Hashes und Contract-Adressen.
- Wallet-Adressen, an die Vermögenswerte übertragen wurden.
- Screenshots betrügerischer Nachrichten.
- Relevante Kommunikation und Zeitstempel.
Melde den Vorfall den betroffenen Plattformen, Projektadministratoren und zuständigen Behörden.
Genaue Informationen können Sicherheitsforschern und Community-Moderatoren dabei helfen, Betrugsversuche zu erkennen und andere Nutzer zu warnen.
Sei besonders vorsichtig, wenn jemand gegen eine Vorauszahlung oder den Zugriff auf deine Wallet eine garantierte Wiederherstellung deiner Kryptowährungen verspricht. Solche Angebote sind häufig weitere Betrugsversuche.
Warum Kryptowährungs-Communities für die Wallet-Sicherheit wichtig sind
Kryptowährungs-Communities spielen eine wichtige Rolle dabei, Bedrohungen durch Wallet Drainer zu erkennen und zu reduzieren.
Discord-Server, Telegram-Gruppen, Foren und andere Community-Plattformen bieten häufig die Möglichkeit, Nutzer frühzeitig vor betrügerischen Websites, kompromittierten Konten und verdächtigen Kampagnen zu warnen.
Eine aktive Community-Moderation kann Risiken reduzieren, indem schädliche Links entfernt, Identitätsmissbrauch überwacht und verständliche Sicherheitshinweise veröffentlicht werden.
Projektadministratoren sollten außerdem ihre eigenen Konten durch starke Authentifizierung schützen, sensible Administratorrechte einschränken und Verfahren einführen, mit denen wichtige Ankündigungen auf ihre Echtheit überprüft werden können.
Community-Mitglieder können dazu beitragen, indem sie verdächtige Aktivitäten melden, überprüfte Sicherheitsinformationen teilen und andere dazu ermutigen, Wallet-Berechtigungen vor der Genehmigung von Transaktionen sorgfältig zu prüfen.
Community-Verzeichnisse wie BlockMap können dir dabei helfen, Kryptowährungs-Communities zu entdecken, Bewertungen anzusehen und mehr über die Projekte und Gruppen zu erfahren, mit denen du interagierst.
Ein Community-Eintrag, eine positive Bewertung oder ein bekannter Projektname sollten jedoch niemals als Garantie für Sicherheit angesehen werden.
Eine unabhängige Überprüfung und ein sorgfältiger Umgang mit deiner Wallet bleiben unverzichtbar.
Die Zukunft der Bedrohungen durch Wallet Drainer
Wallet Drainer entwickeln sich gemeinsam mit dezentralen Anwendungen und der Blockchain-Infrastruktur ständig weiter.
Angreifer setzen zunehmend auf ausgefeilte Phishing-Websites, automatisierte Übertragungen von Vermögenswerten, schädliche Signaturen und koordinierte Social-Engineering-Kampagnen.
Verbesserte Transaktionssimulationen, Systeme zur Erkennung von Bedrohungen und Benutzeroberflächen zur Verwaltung von Wallet-Berechtigungen können dir dabei helfen, verdächtige Aktivitäten zu erkennen, bevor du sie autorisierst.
Allerdings können Angreifer ihre Methoden anpassen, um bekannte Erkennungstechniken zu umgehen.
Da Blockchain-Anwendungen immer komplexer werden, bleibt das Verständnis der Berechtigungen, die mit Wallet-Interaktionen verbunden sind, ein wesentlicher Bestandteil der Kryptowährungssicherheit.
Wenn du technische Schutzmaßnahmen mit sorgfältigen Entscheidungen kombinierst, kannst du diese Bedrohungen besser erkennen und vermeiden.
Fazit
Wallet Drainer zeigen, dass die Sicherheit von Kryptowährungen mehr umfasst als nur den Schutz von Passwörtern und privaten Schlüsseln. Schädliche Freigaben, irreführende Signaturen und überzeugende Phishing-Websites können digitale Vermögenswerte gefährden, selbst wenn die Wiederherstellungsphrase einer Wallet geheim bleibt.
Der wirksamste Schutz besteht aus einer Kombination aus sorgfältiger Überprüfung, begrenzten Berechtigungen, regelmäßiger Kontrolle von Freigaben, sicherer Trennung verschiedener Wallets und einem Bewusstsein für gängige Social-Engineering-Methoden.
Bevor du mit einer unbekannten Anwendung interagierst, solltest du dir die Zeit nehmen, genau zu verstehen, welche Berechtigungen deine Wallet erteilen soll.
Ein paar Augenblicke, die du in die Überprüfung einer Transaktion investierst, können den unwiederbringlichen Verlust wertvoller Kryptowährungen verhindern.
Indem du Sicherheitswissen teilst, verdächtige Aktivitäten meldest und gut informierte Kryptowährungs-Communities unterstützt, kannst du dazu beitragen, das gesamte Ökosystem für alle sicherer zu machen.
Pick your reaction
Kommentieren