Wallet drainery należą do najpoważniejszych zagrożeń w ekosystemie kryptowalut. Te złośliwe narzędzia mogą kraść tokeny, NFT i inne cyfrowe aktywa, nakłaniając użytkowników do zatwierdzania niebezpiecznych transakcji lub podpisywania podstępnych wiadomości. W przeciwieństwie do tradycyjnych ataków hakerskich wallet drainery często wykorzystują uprawnienia dobrowolnie przyznane przez ofiary, przez co ich wykrycie jest szczególnie trudne.
Zrozumienie sposobu działania wallet drainerów, rozpoznawanie podejrzanych interakcji i stosowanie bezpieczniejszych praktyk podczas korzystania z portfela może znacznie zmniejszyć ryzyko utraty kryptowalut. Ten poradnik wyjaśnia techniki stosowane przez atakujących, sygnały ostrzegawcze, na które warto zwracać uwagę, oraz praktyczne kroki pomagające chronić cyfrowe aktywa.
Czym jest wallet drainer?
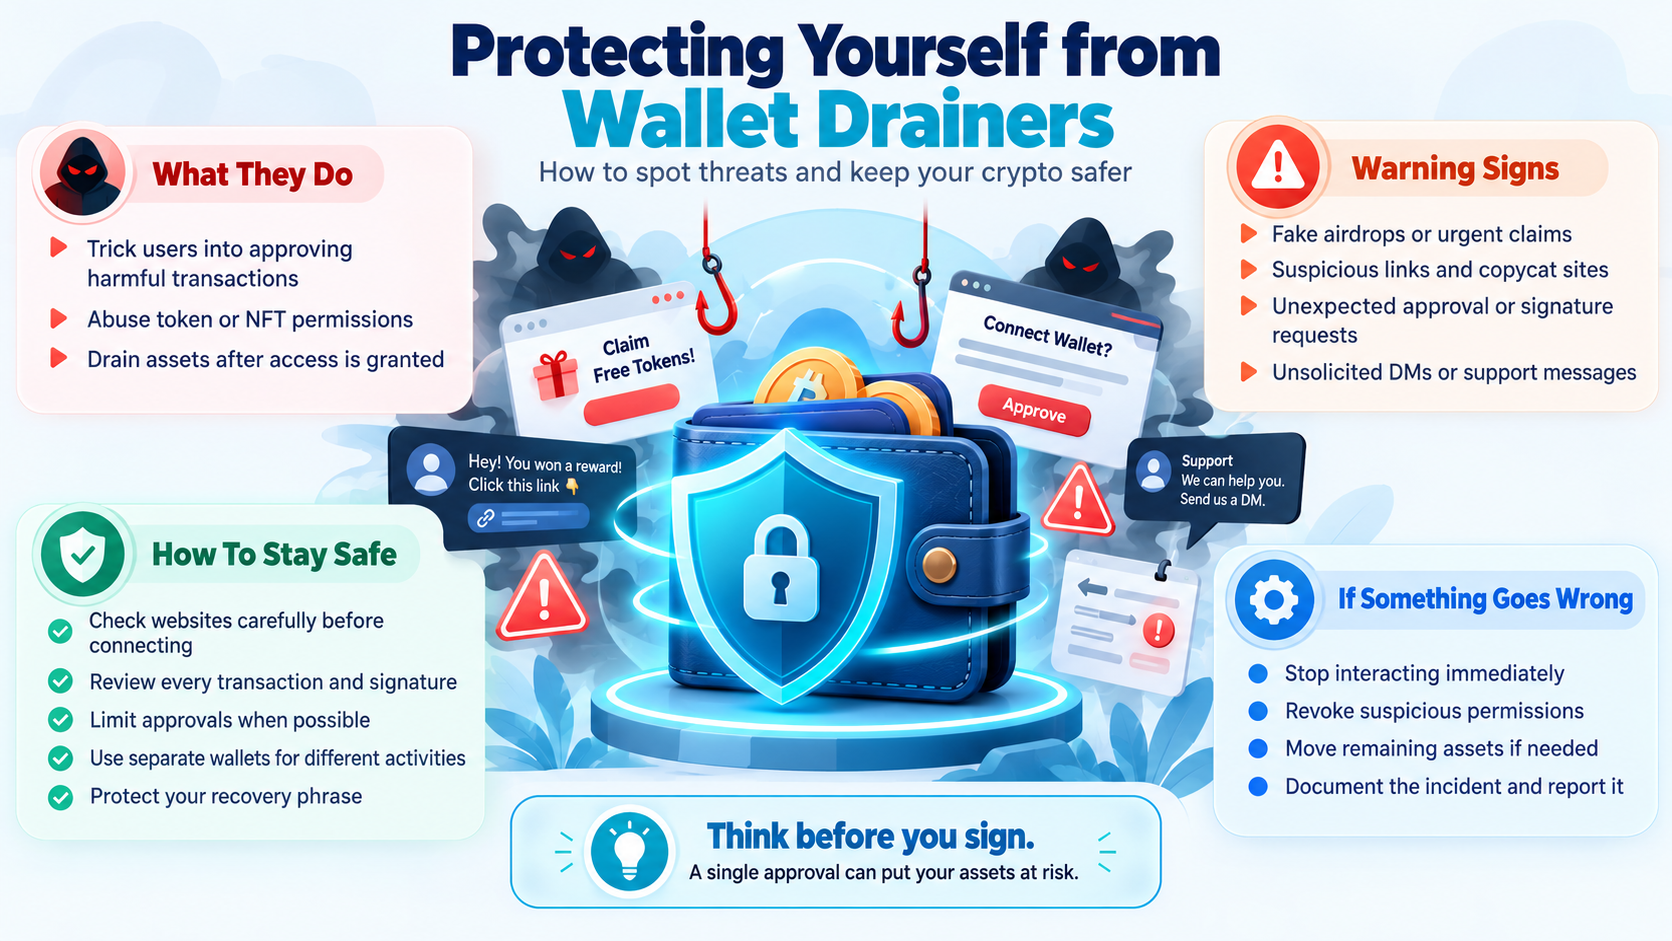
Wallet drainer to złośliwe narzędzie lub zestaw inteligentnych kontraktów zaprojektowanych do przenoszenia kryptowalut i innych cyfrowych aktywów z portfela ofiary na adres kontrolowany przez atakującego.
Zamiast bezpośrednio atakować blockchain, wallet drainery zazwyczaj wykorzystują sposób, w jaki użytkownicy korzystają ze zdecentralizowanych aplikacji (dApps), inteligentnych kontraktów i portfeli kryptowalutowych.
Wiele aplikacji blockchain wymaga autoryzacji określonych działań. Na przykład zdecentralizowana giełda może poprosić o pozwolenie na dostęp do wybranych tokenów przed wykonaniem wymiany.
Chociaż takie uprawnienia są niezbędne do wielu legalnych operacji na blockchainie, atakujący mogą je wykorzystać do przejęcia kontroli nad cennymi aktywami.
Wallet drainery często podszywają się pod pozornie legalne aplikacje, strony promocyjne lub interfejsy oferujące nagrody. Gdy użytkownik przyzna wymagane uprawnienia, atakujący mogą uzyskać możliwość przenoszenia objętych nimi aktywów bez konieczności uzyskiwania kolejnego potwierdzenia.
Co ważne, wallet drainer nie zawsze potrzebuje dostępu do kluczy prywatnych ani frazy odzyskiwania portfela. Złośliwa zgoda lub podpis autoryzacyjny mogą czasami zapewnić wystarczające uprawnienia, aby ukraść aktywa.
Jak działają wallet drainery?
Ataki z wykorzystaniem wallet drainerów zazwyczaj opierają się na socjotechnice połączonej ze złośliwymi interakcjami z blockchainem.
Chociaż konkretne techniki mogą się różnić, typowy atak przebiega w kilku etapach.
1. Zwabienie ofiary
Najpierw atakujący próbują skierować potencjalne ofiary na złośliwą stronę internetową lub do niebezpiecznej aplikacji.
Do popularnych metod należą:
- Fałszywe airdropy kryptowalut obiecujące darmowe tokeny.
- Oszukańcze akcje mintowania NFT lub rozdawania nagród.
- Podszywanie się pod znane projekty kryptowalutowe.
- Fałszywe platformy stakingowe reklamujące wyjątkowo wysokie nagrody.
- Przejęte konta w mediach społecznościowych rozpowszechniające złośliwe linki.
- Wiadomości prywatne na Discordzie, Telegramie lub innych platformach społecznościowych.
- Sponsorowane wyniki wyszukiwania prowadzące do oszukańczych stron internetowych.
Niektórzy atakujący tworzą przekonujące kopie prawdziwych stron internetowych, odtwarzając ich identyfikację wizualną, nawigację i interfejsy służące do łączenia portfela.
Celem jest sprawienie, aby złośliwa strona wyglądała na wystarczająco wiarygodną, by odwiedzający zdecydowali się na interakcję ze swoim portfelem.
2. Żądanie dostępu do portfela
Po wejściu na złośliwą stronę użytkownicy mogą zobaczyć prośbę o połączenie swoich portfeli kryptowalutowych.
Połączenie portfela zazwyczaj pozwala stronie internetowej zobaczyć jego publiczny adres i poprosić o kolejne interakcje. Samo połączenie standardowego portfela zwykle nie daje uprawnień do przenoszenia aktywów.
Niebezpieczeństwo pojawia się wtedy, gdy strona żąda dodatkowych uprawnień, transakcji lub podpisów.
Na przykład oszukańcza strona z airdropem może wyświetlać przycisk "Odbierz tokeny", a jednocześnie żądać autoryzacji wydawania tokenów znajdujących się już w połączonym portfelu.
Brak dokładnego sprawdzenia ekranu potwierdzenia w portfelu może doprowadzić do nieświadomego zaakceptowania złośliwego żądania.
3. Uzyskanie niebezpiecznych uprawnień
Wiele wallet drainerów wykorzystuje zgody na wydawanie tokenów, szczególnie w Ethereum i innych sieciach kompatybilnych z Ethereum Virtual Machine (EVM).
Taka zgoda pozwala określonemu inteligentnemu kontraktowi lub adresowi wydawać ustaloną ilość tokenów w imieniu właściciela portfela.
Złośliwa aplikacja może poprosić o nieograniczony limit wydawania tokenów, co pozwala atakującemu przenosić zatwierdzone tokeny aż do wysokości przyznanego limitu.
NFT są narażone na podobne ryzyko, gdy użytkownicy przyznają szerokie uprawnienia za pomocą funkcji takich jak setApprovalForAll, która może upoważnić operatora do przenoszenia NFT z określonej kolekcji.
Niektóre ataki wykorzystują również podpisy off-chain i mechanizmy autoryzacji tokenów. Takie podpisy mogą wydawać się mniej niebezpieczne niż zwykła transakcja blockchain, ale nadal mogą autoryzować przenoszenie cennych aktywów.
Dokładne konsekwencje zależą od podpisanej wiadomości, istniejących limitów uprawnień, kontraktów tokenów i możliwości portfela.
4. Opróżnienie portfela
Gdy atakujący uzyskają odpowiednie uprawnienia, mogą próbować przenieść objęte nimi aktywa do portfeli znajdujących się pod ich kontrolą.
W niektórych przypadkach aktywa znikają niemal natychmiast. W innych atakujący celowo opóźniają transfery lub czekają, aż w portfelu pojawią się dodatkowe środki.
Bardziej zaawansowane drainery mogą łączyć wiele transferów i atakować różne tokeny lub NFT objęte złośliwą autoryzacją.
Ponieważ takie transfery mogą być wykonywane na podstawie uprawnień przyznanych przez właściciela portfela, sieci blockchain mogą przetwarzać je jako technicznie poprawne transakcje.
To sprawia, że odzyskanie skradzionych kryptowalut jest niezwykle trudne.
Popularne oszustwa z wykorzystaniem wallet drainerów
Wallet drainery mogą występować w różnych formach, ale niektóre metody ataku są szczególnie popularne.
Fałszywe airdropy i rozdawanie tokenów
Airdropy są często wykorzystywane przez legalne projekty kryptowalutowe do dystrybucji tokenów i przyciągania nowych użytkowników.
Atakujący wykorzystują ich popularność, tworząc fałszywe kampanie dystrybucyjne obiecujące darmowe kryptowaluty.
Ofiary mogą otrzymać prośbę o odwiedzenie strony internetowej, połączenie portfela i zatwierdzenie transakcji w celu odebrania nagród.
Zamiast otrzymać tokeny, mogą nieświadomie przyznać złośliwemu kontraktowi dostęp do posiadanych już aktywów.
Nawet osoby z dużym doświadczeniem w kryptowalutach mogą paść ofiarą takich oszustw, gdy atakujący podszywają się pod projekty, które już obserwują.
Złośliwe strony do mintowania NFT
Kolekcjonerzy NFT to kolejny atrakcyjny cel dla atakujących.
Oszukańcze strony internetowe mogą reklamować ekskluzywne kolekcje, ograniczone możliwości mintowania lub darmowe NFT rzekomo powiązane z popularnymi projektami.
Proces mintowania może ukrywać złośliwe transakcje lub żądania przyznania uprawnień.
Niektóre ataki są wymierzone bezpośrednio w uprawnienia dotyczące kolekcji NFT, co może umożliwić przeniesienie wielu NFT bez konieczności osobnego potwierdzania każdego transferu.
Przejęte konta w mediach społecznościowych
Atakujący czasami uzyskują dostęp do kont w mediach społecznościowych należących do znanych projektów kryptowalutowych, influencerów lub administratorów społeczności.
Następnie publikują wiarygodnie wyglądające ogłoszenia zawierające złośliwe linki.
Ponieważ wiadomość pochodzi ze znanego konta, członkowie społeczności mogą uznać, że ogłoszenie jest autentyczne.
Dlatego przejęty kanał ogłoszeń na Discordzie lub profil w mediach społecznościowych może w ciągu kilku minut narazić dużą liczbę osób na kontakt z wallet drainerem.
Fałszywe ostrzeżenia dotyczące bezpieczeństwa
Nie każdy wallet drainer obiecuje darmowe nagrody.
Niektóre ataki wykorzystują strach zamiast ekscytacji.
Oszukańcza strona internetowa może twierdzić, że portfel został przejęty i pilnie wymaga weryfikacji, migracji lub aktualizacji zabezpieczeń.
Rzekoma procedura bezpieczeństwa może wymagać podpisania złośliwej autoryzacji.
Ta taktyka jest szczególnie niebezpieczna, ponieważ użytkownicy są przekonani, że chronią swoje środki, podczas gdy w rzeczywistości narażają je na kradzież.
Sygnały ostrzegawcze wskazujące na możliwego wallet drainera
Chociaż żaden pojedynczy sygnał ostrzegawczy nie dowodzi, że strona internetowa jest złośliwa, niektóre zachowania i schematy powinny wzbudzać podejrzenia.
Nieoczekiwane żądania przyznania uprawnień
Stronę internetową żądającą nieograniczonego dostępu do cennych tokenów należy dokładnie sprawdzić.
Legalne aplikacje czasami korzystają z nieograniczonych limitów wydawania tokenów dla wygody, ale warto rozumieć, dlaczego takie uprawnienie jest potrzebne i który kontrakt je otrzyma.
Jeśli strona internetowa żąda dostępu do aktywów niezwiązanych z wykonywaną czynnością, taka interakcja może być złośliwa.
Pilne wezwania do działania
Oszuści często wywierają presję, tworząc sztuczne terminy.
Wiadomości takie jak "Odbierz swoje tokeny w ciągu 10 minut" lub "Natychmiast zweryfikuj portfel, aby uniknąć utraty środków" mają zniechęcić do dokładnego sprawdzenia sytuacji.
Rozsądne decyzje dotyczące bezpieczeństwa nie powinny być podejmowane pod wpływem niespodziewanej presji.
Podejrzane adresy stron internetowych
Oszukańcze strony internetowe często naśladują prawdziwe nazwy domen.
Atakujący mogą podmieniać znaki, dodawać mylące słowa lub wykorzystywać nieznane rozszerzenia domen.
Wiarygodny wygląd strony nie jest dowodem na jej autentyczność.
Warto niezależnie weryfikować adresy stron internetowych za pośrednictwem zaufanych oficjalnych kanałów, zamiast polegać wyłącznie na linkach otrzymanych w wiadomościach lub reklamach.
Nietypowe żądania podpisu w portfelu
Ekrany potwierdzenia w portfelu wymagają szczególnej uwagi.
Zachowaj ostrożność, jeśli prosta czynność niespodziewanie wymaga szerokich uprawnień do tokenów, uprawnień operatora NFT lub podpisów związanych z nieznanymi kontraktami.
Wiadomość oznaczona jako "Podpisz" nie jest automatycznie nieszkodliwa.
Niektóre podpisy mogą autoryzować transfery aktywów nawet bez natychmiastowego przesłania transakcji on-chain.
Niechciane wiadomości
Nieoczekiwane wiadomości oferujące ekskluzywne nagrody, pomoc techniczną lub pilne wsparcie dotyczące konta często stanowią początek oszustwa.
Zachowaj ostrożność wobec nieproszonych linków związanych z portfelem, nawet jeśli wydają się pochodzić od znanych członków społeczności.
Ich konta mogły zostać przejęte.
Jak chronić swój portfel przed wallet drainerami
Skuteczna ochrona wymaga stosowania kilku dobrych praktyk bezpieczeństwa, zamiast polegania na jednym narzędziu.
1. Sprawdzaj strony internetowe przed połączeniem portfela
Zawsze upewniaj się, że korzystasz z właściwej aplikacji.
W miarę możliwości korzystaj ze zdecentralizowanych aplikacji za pomocą wcześniej zweryfikowanych zakładek lub adresów uzyskanych niezależnie z oficjalnych źródeł projektu.
Nie zakładaj, że strona internetowa jest godna zaufania tylko dlatego, że pojawia się w wynikach wyszukiwania lub przypomina znaną platformę.
2. Sprawdzaj każdą transakcję i każdy podpis
Przed zatwierdzeniem jakiejkolwiek interakcji z portfelem dokładnie sprawdź informacje wyświetlane przez aplikację portfela.
Zwracaj uwagę na:
- Żądaną czynność i jej rzeczywisty cel.
- Inteligentny kontrakt lub adres otrzymujący uprawnienia do wydawania tokenów.
- Token lub kolekcję NFT, których dotyczy operacja.
- Limit wydatków lub ilość aktywów objętych autoryzacją.
- Ewentualne daty wygaśnięcia i dodatkowe warunki autoryzacji.
Jeśli żądanie jest niezrozumiałe, nieoczekiwane lub niezwiązane z planowaną czynnością, odrzuć je, dopóki nie zrozumiesz dokładnie, jakie ma działanie.
Niektóre portfele oferują symulacje transakcji lub ostrzeżenia bezpieczeństwa, które mogą pomóc w wykrywaniu podejrzanych działań. Są to jednak dodatkowe zabezpieczenia, a nie gwarancja bezpieczeństwa.
3. Ograniczaj uprawnienia do wydawania tokenów
Unikaj niepotrzebnego przyznawania nieograniczonych uprawnień do wydawania tokenów.
Jeśli aplikacja na to pozwala, autoryzuj tylko taką ilość tokenów, jaka jest potrzebna do wykonania danej operacji.
Na przykład, jeśli planujesz wymienić 50 tokenów, przyznanie uprawnienia do wydania tylko tych 50 tokenów może ograniczyć potencjalne straty wynikające z tej konkretnej zgody.
Mniejsze limity mogą wymagać dodatkowych transakcji zatwierdzających w przyszłości, ale pomagają ograniczyć ryzyko.
4. Regularnie cofaj niepotrzebne uprawnienia
Uprawnienia do wydawania tokenów mogą pozostać aktywne jeszcze długo po zakończeniu korzystania z aplikacji.
Regularne sprawdzanie i cofanie niepotrzebnych uprawnień to ważny element dbania o bezpieczeństwo portfela.
Interfejsy portfeli, eksploratory blockchain i specjalne usługi do zarządzania uprawnieniami mogą umożliwiać sprawdzanie i zarządzanie istniejącymi limitami wydawania tokenów w obsługiwanych sieciach.
Przed skorzystaniem z jakiejkolwiek usługi do zarządzania uprawnieniami sprawdź jej wiarygodność i upewnij się, że rozumiesz żądane przez nią transakcje.
Cofnięcie uprawnienia zazwyczaj wymaga wykonania transakcji on-chain i uiszczenia opłaty sieciowej.
Pamiętaj, że odłączenie portfela od strony internetowej nie powoduje automatycznego cofnięcia wcześniej przyznanych uprawnień on-chain.
Pamiętaj też, że nie każda autoryzacja jest standardowym uprawnieniem do wydawania tokenów. Niektóre uprawnienia oparte na podpisach wymagają dodatkowej analizy lub specjalnych procedur cofnięcia.
5. Używaj osobnych portfeli do różnych celów
Korzystanie z tego samego portfela do długoterminowego przechowywania oszczędności, testowania aplikacji, mintowania NFT i codziennych transakcji zwiększa potencjalne skutki złośliwych interakcji.
Bezpieczniejszym rozwiązaniem jest podzielenie aktywów między portfele przeznaczone do różnych celów.
Na przykład:
- Portfel do długoterminowego przechowywania: Służy do przechowywania cennych aktywów i rzadko wchodzi w interakcje z inteligentnymi kontraktami.
- Portfel do codziennego użytku: Służy do wykonywania transakcji w sprawdzonych aplikacjach.
- Portfel do eksperymentowania: Zawiera tylko niewielką ilość środków przeznaczonych do testowania nieznanych projektów.
Taki podział ogranicza ilość aktywów, które mogą być zagrożone w przypadku przyznania niebezpiecznych uprawnień przez jeden z portfeli.
Jeśli potrzebna jest rzeczywista separacja, portfele powinny korzystać z niezależnych fraz odzyskiwania lub odpowiedniej izolacji kont. Utworzenie kilku kont opartych na jednej przejętej frazie odzyskiwania nie chroni tych kont przed skutkami przejęcia kluczy prywatnych.
6. Rozważ korzystanie z portfela sprzętowego
Portfele sprzętowe przechowują klucze prywatne w izolacji od zwykłego środowiska programowego i mogą zmniejszyć ryzyko niektórych form kradzieży kluczy.
Nie zapewniają jednak automatycznej ochrony przed złośliwymi zgodami udzielanymi inteligentnym kontraktom.
Jeśli za pomocą portfela sprzętowego zostanie zatwierdzona niebezpieczna transakcja, wynikające z niej uprawnienia nadal mogą zostać wykorzystane przez atakujących.
Portfele sprzętowe są wartościowymi narzędziami bezpieczeństwa, ale nadal trzeba dokładnie sprawdzać autoryzowane transakcje.
7. Chroń swoją frazę odzyskiwania
Fraza odzyskiwania zapewnia dostęp do kluczy prywatnych powiązanych z Twoim portfelem.
Nigdy nie wpisuj jej na stronach internetowych, które rzekomo oferują airdropy, pomoc techniczną, synchronizację portfela lub pilną weryfikację bezpieczeństwa.
Przechowuj informacje potrzebne do odzyskania portfela w bezpieczny sposób i unikaj ujawniania ich na zrzutach ekranu, w notatkach w chmurze, wiadomościach na czacie lub niezaufanych aplikacjach.
Legalna zdecentralizowana aplikacja zazwyczaj nie potrzebuje Twojej frazy odzyskiwania, aby połączyć się z portfelem.
8. Dbaj o bezpieczeństwo urządzeń i oprogramowania portfela
Bezpieczeństwo portfela zależy również od urządzenia używanego do uzyskiwania do niego dostępu.
Regularnie aktualizuj system operacyjny, przeglądarkę i aplikacje portfela.
Instaluj rozszerzenia przeglądarki wyłącznie z zaufanych źródeł i usuwaj niepotrzebne dodatki, które mogą mieć dostęp do poufnych informacji.
Unikaj instalowania niezweryfikowanego oprogramowania, szczególnie narzędzi promowanych w niechcianych wiadomościach od członków społeczności.
Złośliwe oprogramowanie i przejęte rozszerzenia przeglądarki mogą stwarzać dodatkowe zagrożenia, wykraczające poza tradycyjne wallet drainery wykorzystujące przyznane uprawnienia.
Co zrobić po interakcji z wallet drainerem?
Jeśli podejrzewasz, że doszło do zatwierdzenia złośliwej transakcji lub podpisania niebezpiecznej wiadomości, szybkie działanie może pomóc ograniczyć dalsze straty.
Krok 1: Przerwij interakcję ze stroną internetową
Natychmiast przestań korzystać z podejrzanej aplikacji.
Nie zatwierdzaj żadnych dodatkowych żądań, również tych, które rzekomo mają cofnąć wcześniejszą interakcję lub zabezpieczyć Twój portfel.
Samo odłączenie portfela od strony internetowej nie usuwa istniejących uprawnień on-chain, ale pomaga zapobiec kolejnym przypadkowym interakcjom.
Krok 2: Ustal, co zostało przejęte
Istnieje istotna różnica między przyznaniem złośliwego uprawnienia a ujawnieniem kluczy prywatnych lub frazy odzyskiwania.
Jeśli problem ogranicza się do zgody na wydawanie tokenów, cofnięcie tego uprawnienia może zapobiec kolejnym nieautoryzowanym transferom.
Jeśli Twoja fraza odzyskiwania lub klucze prywatne zostały ujawnione, należy uznać portfel za całkowicie przejęty.
Od tego rozróżnienia zależy, jakie działania ochronne należy podjąć.
Krok 3: Zabezpiecz pozostałe aktywa
Jeśli Twoja fraza odzyskiwania została przejęta, utwórz całkowicie nowy portfel z nową frazą odzyskiwania na zaufanym urządzeniu i przenieś pozostałe aktywa, jeśli można to zrobić bezpiecznie.
Nie importuj przejętej frazy odzyskiwania do innej aplikacji portfela, zakładając, że dzięki temu stanie się ona bezpieczna.
Jeśli podejrzewasz przyznanie złośliwego uprawnienia, jak najszybciej zidentyfikuj i cofnij odpowiednie uprawnienia, korzystając z zaufanych metod. Rozważ przeniesienie pozostałych cennych aktywów do nowego portfela, szczególnie jeśli nie możesz dokładnie określić skali zagrożenia.
Niektóre ataki wykorzystują automatyczne mechanizmy, które natychmiast przenoszą wszystkie wpływające środki. W takich sytuacjach dodanie kryptowaluty w celu opłacenia transakcji może spowodować kolejne straty, a standardowe próby odzyskania aktywów mogą zakończyć się niepowodzeniem.
Krok 4: Sprawdź pozostałe uprawnienia
Sprawdź pozostałe zgody i uprawnienia portfela we wszystkich odpowiednich sieciach.
Atakujący mogli uzyskać wiele różnych uprawnień, a cofnięcie tylko jednego z nich może pozostawić inne aktywa bez ochrony.
Pamiętaj, że cofnięcie uprawnienia nie pozwala odwrócić transakcji, które zostały już zakończone.
Krok 5: Udokumentuj i zgłoś incydent
Zachowaj istotne informacje, w tym:
- Adresy podejrzanych stron internetowych.
- Hashe transakcji i adresy kontraktów.
- Adresy portfeli, na które przeniesiono aktywa.
- Zrzuty ekranu oszukańczych wiadomości.
- Istotną korespondencję i znaczniki czasu.
Zgłoś incydent odpowiednim platformom, administratorom projektów i właściwym organom.
Przekazanie dokładnych informacji może pomóc specjalistom ds. bezpieczeństwa i moderatorom społeczności w identyfikowaniu oszustw i ostrzeganiu innych użytkowników.
Zachowaj szczególną ostrożność wobec osób oferujących gwarantowane odzyskanie kryptowalut w zamian za przedpłatę lub dostęp do portfela. Takie oferty często są kolejną próbą oszustwa.
Dlaczego społeczności kryptowalutowe są ważne dla bezpieczeństwa portfeli?
Społeczności kryptowalutowe odgrywają ważną rolę w rozpoznawaniu i ograniczaniu zagrożeń związanych z wallet drainerami.
Serwery Discord, grupy na Telegramie, fora i inne platformy społecznościowe często umożliwiają wczesne ostrzeganie użytkowników przed oszukańczymi stronami internetowymi, przejętymi kontami i podejrzanymi kampaniami.
Aktywna moderacja społeczności może ograniczać zagrożenia poprzez usuwanie złośliwych linków, monitorowanie prób podszywania się pod inne osoby lub projekty oraz publikowanie jasnych wskazówek dotyczących bezpieczeństwa.
Administratorzy projektów powinni również chronić swoje konta za pomocą silnych metod uwierzytelniania, ograniczać dostęp do wrażliwych uprawnień administracyjnych i wprowadzać procedury weryfikowania ważnych ogłoszeń.
Członkowie społeczności mogą pomagać poprzez zgłaszanie podejrzanych działań, udostępnianie zweryfikowanych informacji o bezpieczeństwie i zachęcanie innych do sprawdzania uprawnień portfela przed zatwierdzaniem transakcji.
Katalogi społeczności, takie jak BlockMap, mogą pomagać w odkrywaniu społeczności kryptowalutowych, przeglądaniu opinii i poznawaniu projektów oraz grup, z którymi nawiązujesz kontakt.
Jednak obecność społeczności w katalogu, pozytywna opinia lub znajoma nazwa projektu nigdy nie powinny być traktowane jako gwarancja bezpieczeństwa.
Niezależna weryfikacja i ostrożne zarządzanie portfelem nadal pozostają niezbędne.
Przyszłość zagrożeń związanych z wallet drainerami
Wallet drainery stale ewoluują wraz z rozwojem zdecentralizowanych aplikacji i infrastruktury blockchain.
Atakujący coraz częściej wykorzystują zaawansowane strony phishingowe, automatyczne transfery aktywów, złośliwe podpisy i skoordynowane kampanie socjotechniczne.
Ulepszone symulacje transakcji, systemy wykrywania zagrożeń i interfejsy zarządzania uprawnieniami portfela mogą pomagać w rozpoznawaniu podejrzanych działań przed ich autoryzacją.
Atakujący mogą jednak dostosowywać swoje metody, aby omijać znane mechanizmy wykrywania zagrożeń.
W miarę jak aplikacje blockchain stają się coraz bardziej złożone, rozumienie uprawnień związanych z interakcjami portfela pozostanie istotnym elementem bezpieczeństwa kryptowalut.
Łączenie technicznych zabezpieczeń z ostrożnym podejmowaniem decyzji zwiększa szanse na rozpoznanie i uniknięcie tych zagrożeń.
Podsumowanie
Wallet drainery pokazują, że bezpieczeństwo kryptowalut wymaga czegoś więcej niż tylko ochrony haseł i kluczy prywatnych. Złośliwe uprawnienia, podstępne podpisy i wiarygodnie wyglądające strony phishingowe mogą narazić cyfrowe aktywa na kradzież, nawet jeśli fraza odzyskiwania portfela pozostaje tajna.
Najskuteczniejsza ochrona polega na połączeniu dokładnej weryfikacji, ograniczonych uprawnień, regularnego sprawdzania udzielonych zgód, bezpiecznego rozdzielania portfeli i znajomości popularnych technik socjotechnicznych.
Zanim rozpoczniesz interakcję z nieznaną aplikacją, poświęć chwilę na zrozumienie, jakie działania Twój portfel ma autoryzować.
Kilka chwil poświęconych na sprawdzenie transakcji może zapobiec nieodwracalnej utracie cennych kryptowalut.
Dzielenie się wiedzą o bezpieczeństwie, zgłaszanie podejrzanych działań i wspieranie dobrze poinformowanych społeczności kryptowalutowych może pomóc w tworzeniu bezpieczniejszego ekosystemu dla wszystkich.
Pick your reaction
Dodaj swój komentarz